AhnLab EDR
AhnLab EDR merupakan solusi Endpoint Detection & Response untuk mendeteksi, memonitor, dan merespons ancaman siber pada endpoint secara real-time
Check Price HereProduct Description
Spesifikasi AhnLab EDR
Threat Detection & Monitoring
- Monitoring endpoint secara real-time
- Menggunakan behavior-based analysis engine
- Mendeteksi ancaman berdasarkan aktivitas mencurigakan
- Mendukung continuous threat monitoring
- Mampu melakukan analisa attack flow dan threat visibility
- Mendukung IOC (Indicator of Compromise) detection
Endpoint Protection
- Melindungi endpoint dari malware dan ancaman siber modern
- Mendeteksi aktivitas abnormal pada sistem endpoint
- Mendukung network quarantine pada perangkat terindikasi
- Mampu melakukan block koneksi IP/URL berbahaya
- Mendukung file collection dan threat investigation
Analisa & Investigasi
- Menampilkan attack flowchart untuk mempermudah investigasi
- Menyediakan process tree analysis
- Mendukung file, process, dan network behavior analysis
- Mendukung pencarian endpoint berdasarkan hash, file path, IP/URL, dan behavior log
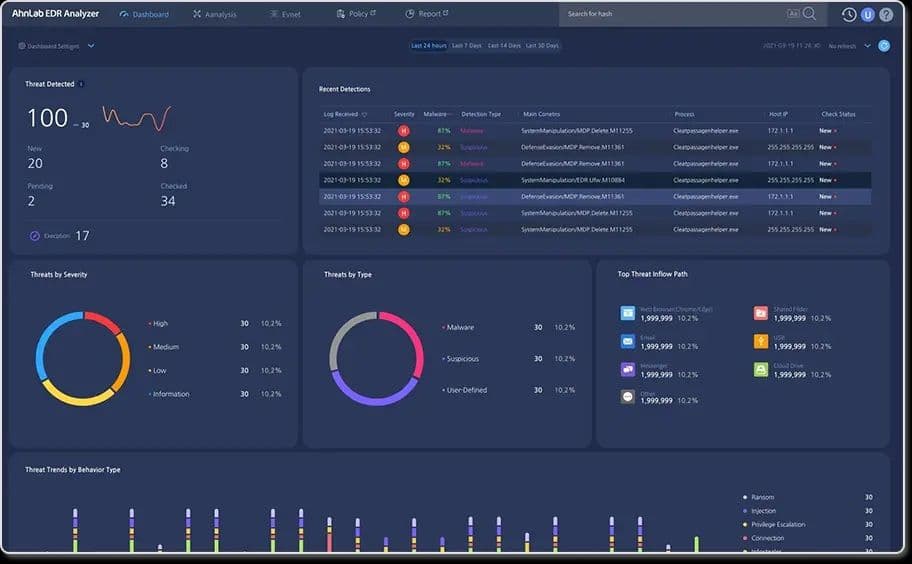
- Menyediakan alert dan notifikasi ancaman secara real-time
Integrasi & Management
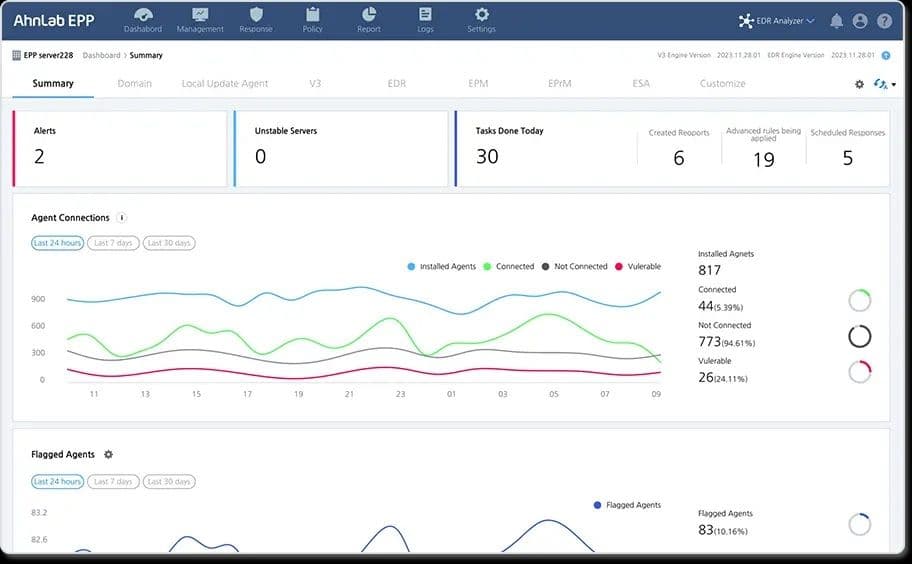
- Single management console untuk monitoring terpusat
- Terintegrasi dengan AhnLab EPP Platform
- Mendukung integrasi SIEM dan Syslog
- Support Syslog UDP, TCP, dan TCP over SSL
- Mendukung Open API integration
- Web-based management dashboard
Security Management
- Mendukung OTP authentication untuk admin
- Monitoring status endpoint dan server
- Remote patch management
- Role & permission management untuk administrator
- Mendukung monitoring CPU, memory, disk, dan network endpoint
Reporting & Dashboard
- Custom dashboard monitoring
- Mendukung export report dalam format CSV, XLS, dan PDF
- Laporan ancaman dan aktivitas endpoint lebih detail
- Visualisasi threat dan attack behavior lebih mudah dipahami
Keunggulan AhnLab EDR
Monitoring Ancaman Secara Real-Time
Mampu memonitor aktivitas endpoint secara terus-menerus untuk mendeteksi ancaman lebih cepat dan akurat.
Analisa Ancaman Berbasis Perilaku
Menggunakan behavior-based analysis engine untuk mendeteksi aktivitas mencurigakan yang sulit dikenali antivirus biasa.
Investigasi Serangan Lebih Mudah
Menyediakan attack flowchart dan process analysis sehingga tim IT dapat memahami pola serangan dengan lebih cepat.
Respon Ancaman Lebih Cepat
Mendukung network quarantine, file investigation, dan blocking IP/URL untuk membantu proses mitigasi ancaman secara real-time.
Management Terpusat Lebih Praktis
Single management console mempermudah monitoring, konfigurasi, dan pengelolaan keamanan endpoint dalam satu dashboard.
Mudah Diintegrasikan dengan Sistem Security Lain
Mendukung integrasi SIEM, Syslog, dan Open API sehingga lebih fleksibel untuk kebutuhan infrastruktur keamanan modern.